Notion 在 2026 年 11 月 10 日更新 Fireworks AI 外包事故的安全公告。頁首寫的是更新版日期。同一頁末段寫,這次是依客戶提問調整措辭與清晰度,先前公布的事實沒有改。11 月 10 日是改稿日,不是事故開始的日子。
公告與說明頁都寫,受影響的少於 1% 工作區。範圍是用於 Insights 的 Notion AI 聊天文字,不是每一份 Notion 頁面。下面的日期只沿用原文寫出的日子。Notion 沒有為 11 月 2 日至 9 日標時區,本篇也不自加。
11 月 10 日只改措辭
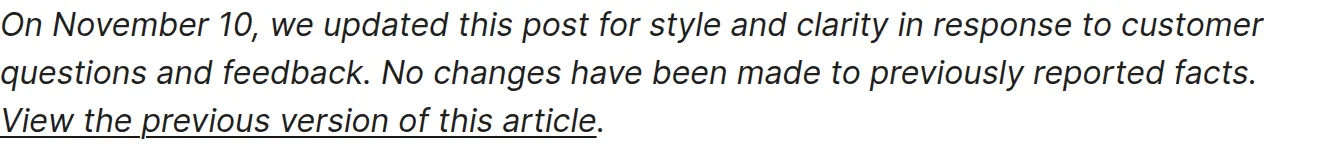
安全公告末段寫:On November 10, we updated this post for style and clarity. No changes have been made to previously reported facts. 若你只看到「11 月 10 日更新」,不要把它當成當天才發生入侵,也不要當成範圍在這一天被擴大。
說明頁把同一件事稱為 Fireworks AI incident,並指向這份安全公告。兩頁對「少於 1% 工作區」的說法一致。公告寫的是 impacting <1% of Notion workspaces,說明頁寫 fewer than 1% of Notion workspaces。
時間表從 11 月 2 日晚
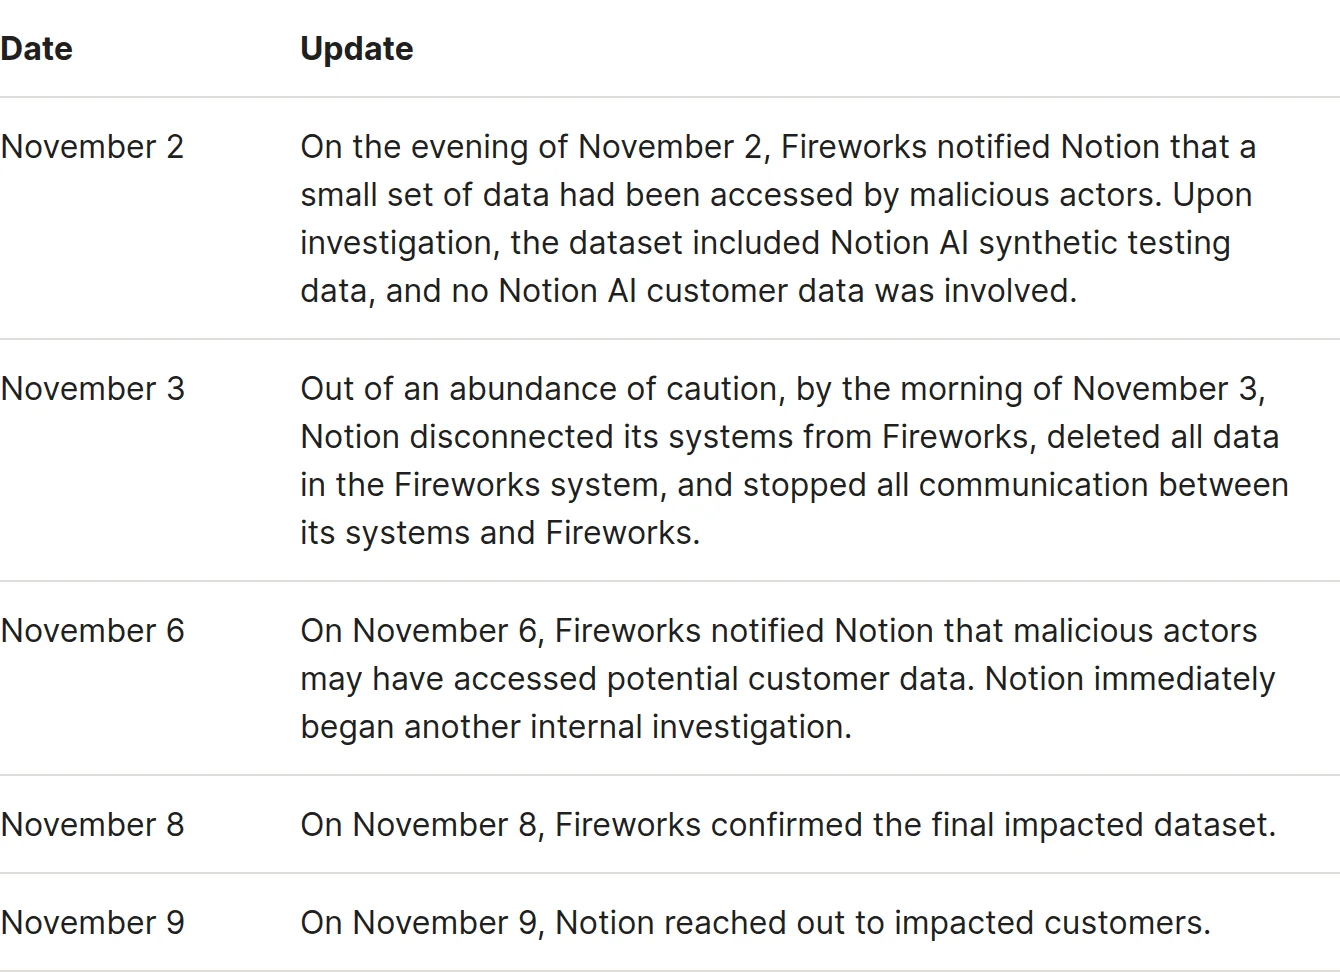
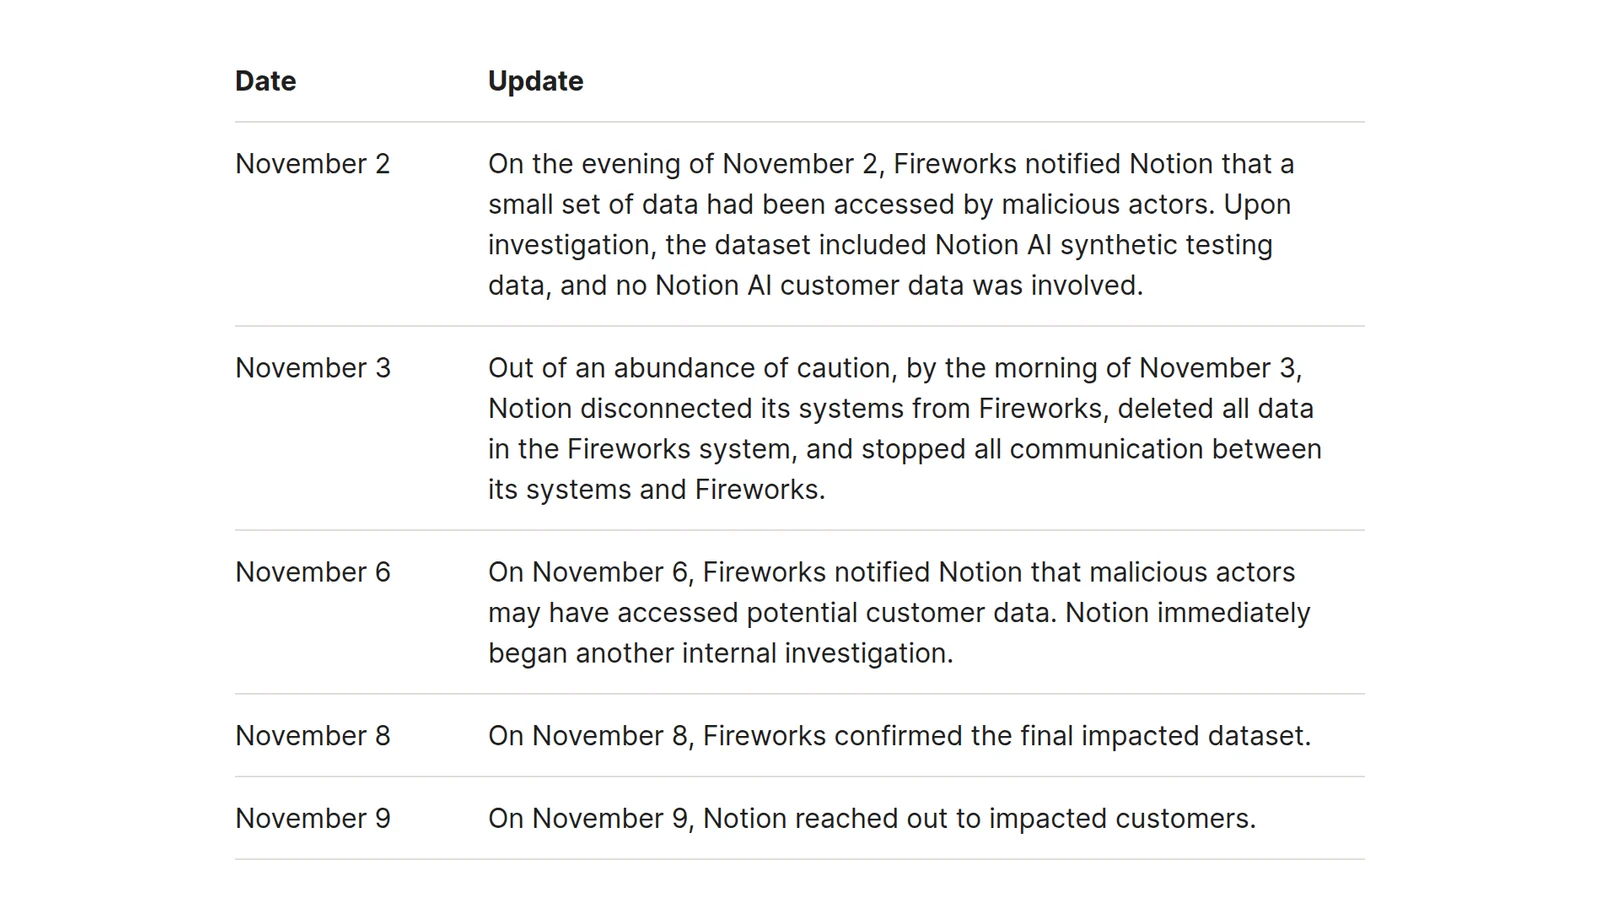
下表是安全公告那張表的中文對照。evening 與 morning 是原文用詞,後面沒有時區,所以不寫成某一區的幾點。
| 日期 | Notion 公告怎麼寫 |
|---|---|
| 11 月 2 日 | 原文寫 evening 收到通知。一小部分資料被惡意存取。當時的資料集是 Notion AI 合成測試資料,沒有客戶資料。 |
| 11 月 3 日 | 原文寫出於審慎,到當天 morning 已斷開 Fireworks、刪除其系統內全部資料,並停止雙方通訊。 |
| 11 月 6 日 | Fireworks 通知,惡意行為者可能存取到客戶資料。Notion 立刻再查。 |
| 11 月 8 日 | Fireworks 確認最終受影響資料集。 |
| 11 月 9 日 | Notion 聯絡受影響客戶。 |
說明頁另寫,截至 11 月 3 日已停止把任何資料與流量送到 Fireworks,並停止所有訓練。Insights 在調查期間停用。Notion 也不再經 Fireworks 提供開放權重模型。先前的用途有兩項:為 Insights 做分類,讓客戶了解自己的 AI 用量;以及作為開放權重模型的推論供應者。
說明頁也解釋 Learning and Early Access Program。參加的客戶曾自願提供資料,供 Notion 試驗新技術。過去曾用這些自願資料,在 Fireworks 上試驗任務專用模型。這句是在說明過去的用法。公告沒有說這次外洩檔就是全部 LEAP 內容。
Fireworks 把自己的事件稱為 October 2026 security incident。更新頁標 Last updated November 9, 2026,狀態是 Active monitoring。初版公告的最後更新時間是 October 10, 2026, 11:16 PDT。初版寫,10 月 6 日發現內部憑證被未授權使用,當時沒有發現客戶模型、資料集、訓練資料,或含提示與輸出的推論流量被存取。11 月 9 日的更新寫,後來發現帳務資料受影響,少數帳號還涉及密鑰、資料集與未完成的模型權重。同一頁寫 Inference、Training SDK 與 Nexus 預設不保留資料,截至該次更新還沒發現這三項受影響。調查仍在繼續,之後可能再補充。
這是 Fireworks 對自己平台客戶的範圍。不能把它讀成 Notion 每個頁面都外洩,也不能把 10 月 6 日寫成 Notion 已在當天確認客戶聊天外洩。Notion 寫自己在 11 月 2 日當晚看到的,仍是合成測試資料。可能涉及客戶資料,是 11 月 6 日才通知。最終資料集是 11 月 8 日確認。
外洩的是聊天文字
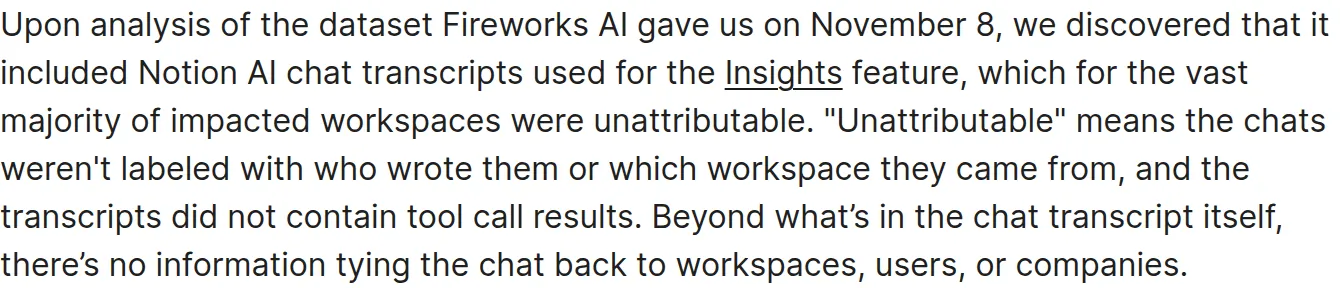
Notion 寫,11 月 8 日拿到的資料集包含用於 Insights 的 Notion AI chat transcripts。絕大多數受影響工作區的這些聊天是 unattributable。原文的定義是:聊天沒有標上是誰寫的、屬於哪個工作區,而且文字裡沒有 tool call results。除此之外,沒有資訊把該則聊天連回工作區、使用者或公司。
少了標籤、沒有工具結果,只代表較難對回是誰的工作區。不代表聊天句子裡沒有密碼或金鑰。被存取的就是聊天文字本身。
說明頁寫,聊天紀錄包含寫進該次聊天的模型輸入與輸出。代理實際寫進紀錄的內容會因模型而不同,所以要自己看檔案,不要只靠這篇摘要。
公告寫,沒有其他 Notion 功能受影響。AI Meeting Notes 的音訊、逐字稿與摘要不在範圍內,除非那些內容被拿去當 Notion AI 聊天的輸入。
「絕大多數」是原文的 vast majority,不是每一筆都沒有標籤。公告沒有另外描述那少數可對回的聊天,本篇也不補。
桌面審查誰能下載
受影響工作區的 owner,要用桌面瀏覽器打開最新版 Notion。說明頁寫,這份資料在手機上打不開。路徑是工作區側邊欄的 ?,再進 Security incident review。
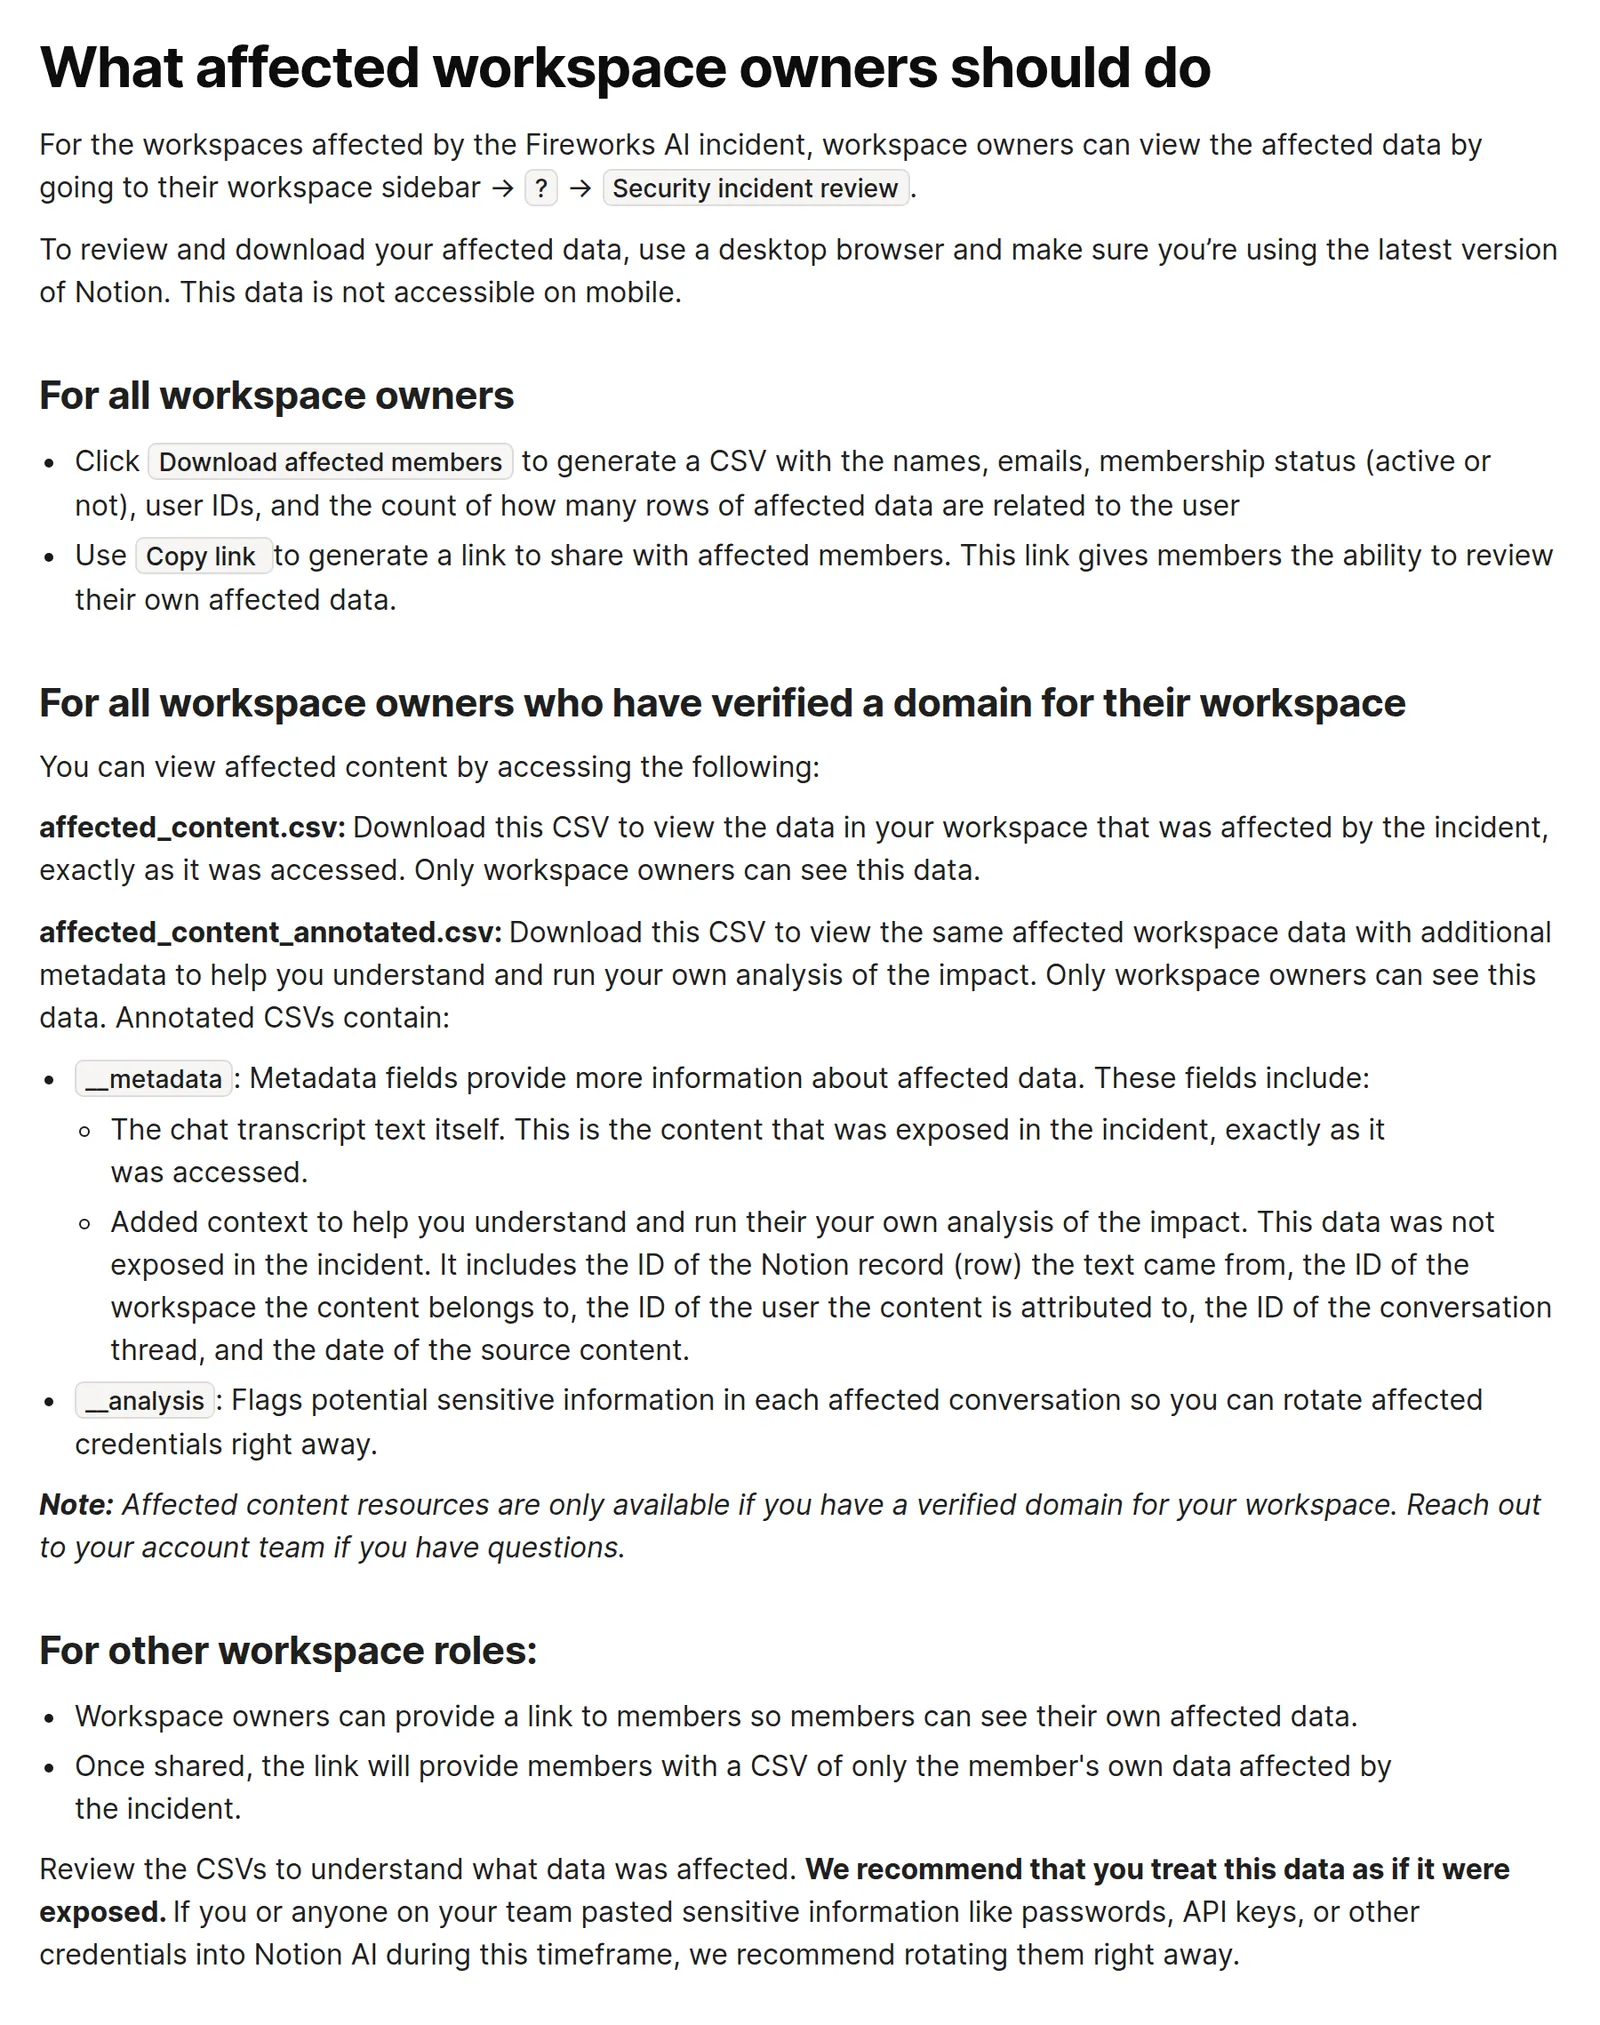
上圖是公開說明頁,不是任何人的客戶檔。正式步驟以該頁為準。
所有 owner 都能做的兩件事
Download affected members 會產生一份 CSV,裡面有姓名、電子郵件、成員狀態(是否仍有效)、使用者 ID,以及該使用者相關的受影響列數。
Copy link 產生一條連結,給受影響成員審查自己的資料。
已驗證網域才有全文
有驗證網域的 owner,還可以下載兩份檔,而且說明頁寫只有 owner 看得到。沒有驗證網域就沒有這兩份。有疑問,頁上寫去問自己的 account team。
affected_content.csv 是當時被存取的內容,依被存取時的樣子。
affected_content_annotated.csv 是同一批內容,加上方便自己分析的欄位。__metadata 裡的聊天文字是外洩內容。另外加上的紀錄 ID、工作區 ID、使用者 ID、對話串 ID 與來源日期,說明頁寫這些是事後補上的脈絡,不是事故中外洩的部分。__analysis 會標出可能敏感的對話,方便立刻輪替相關憑證。
成員只看自己的列
其他角色不能自己下載全工作區的受影響內容。要等 owner 把連結分享出來。該 CSV 只有這位成員自己的受影響資料。
說明頁請受影響的人把這些 CSV 當成已經曝光。若有人在事故時段把密碼、API 金鑰或其他憑證貼進 Notion AI,就輪替那些憑證。
沒通知先不要整批換

說明頁寫:若你和你的工作區 owner 都沒有收到 Notion 的聯絡,他們目前沒有把你的工作區識別為受影響,現在不需要採取行動。調查還在進行。若之後認定受影響,會直接聯絡。安全公告的句子較短,寫的是若你沒有收到消息,結論同樣是目前未識別為受影響、現在不必動作。
這不是永久安全證明。沒收到通知的人,不必為此停用所有整合,也不必把每一組密碼都換掉。要輪替的,是受影響聊天裡真正出現過的憑證。先看審查檔裡的文字,再決定換哪一把。
會議筆記的音訊、逐字稿與摘要維持原規則:沒有被送進 Notion AI 聊天,就不在這次範圍。Fireworks 的調查仍標為持續監控。Notion 也寫會在知道更多時更新公告。