代理被當成內部人
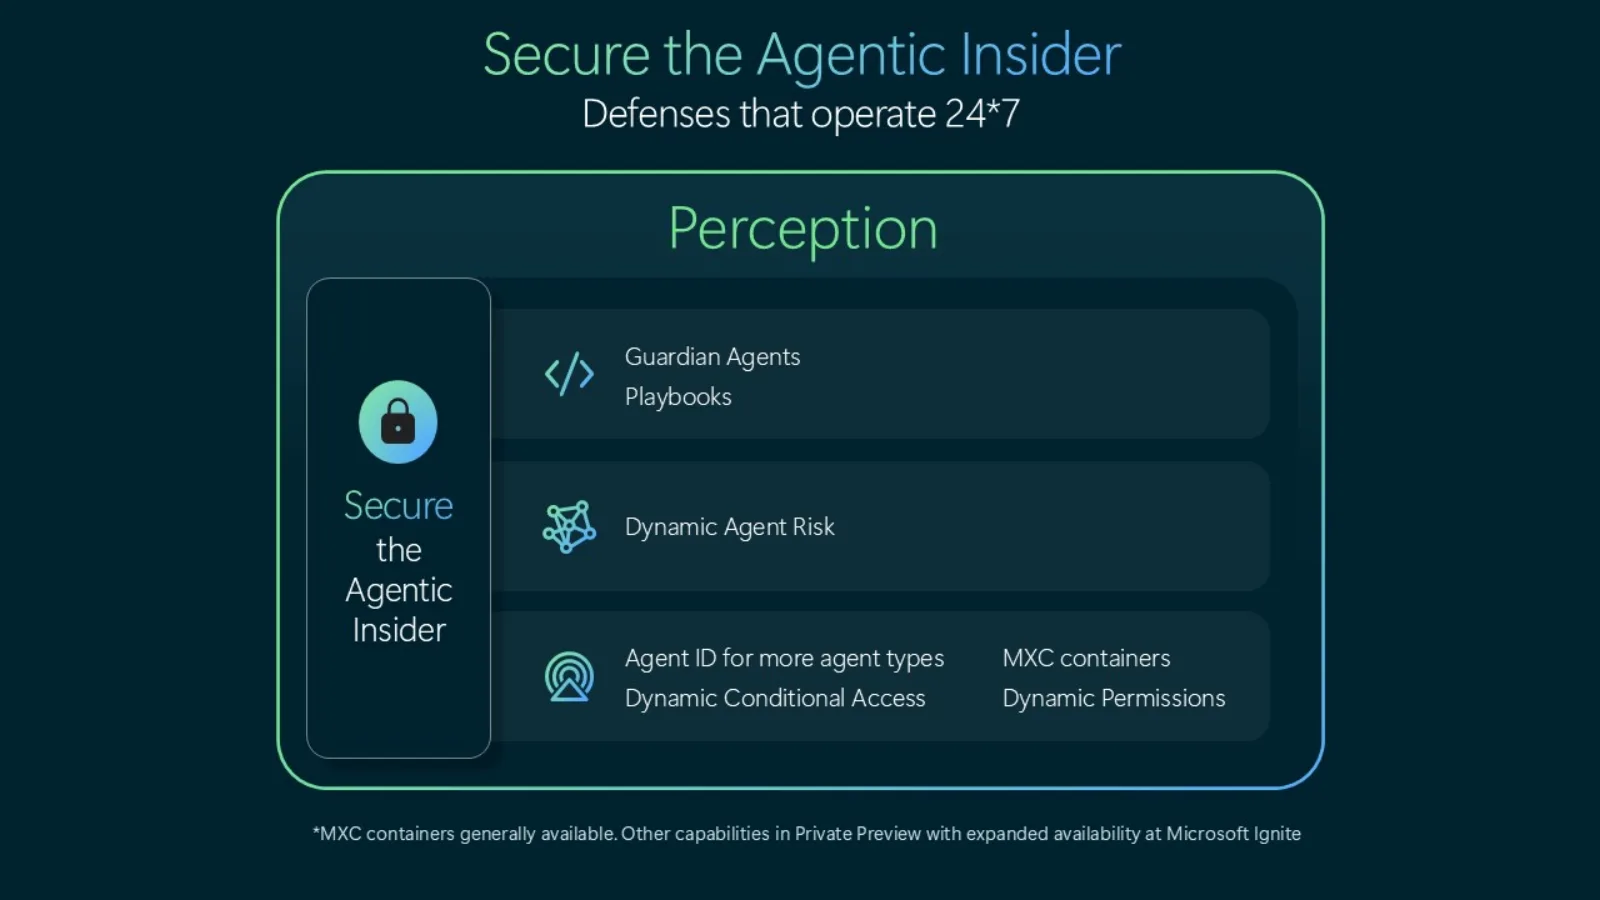
Microsoft Security 在 2026 年 10 月 19 日的部落格把 AI 代理比成「最新的內部人」:它們能碰敏感資料、代你執行關鍵動作,風險節奏也比人快。文章介紹以 Project Perception 延伸出的 Guardian Agents,用來在機器速度下持續理解代理風險並調整防護。
TechCrunch 同日報導補充:Perception 原有紅隊/藍隊/綠隊等代理角色,假設威脅來自外部;如今微軟強調威脅也可能是企業自己部署、付錢使用的代理。Security 業務主管 Hayete Gallot 被引述說,前沿模型不論來源「cannot be trusted」,原因不是必然惡意,而是不可預測,且常被授予過大資料與工具權限。
權限與風險怎麼拆
微軟部落格引用 Satya Nadella 的架構說法:必須把智慧的供應(supply of intelligence)與對它的權威(authority over it)分開;不該要求模型兼任自己的安全權威。文中對應的產品方向包括:
| 機制 | 官方摘要 |
|---|---|
| Dynamic Permissions | 組織政策設外框;權限可依任務縮小、設期限,任務結束可收回;高影響動作可要求已驗證的人工核准 |
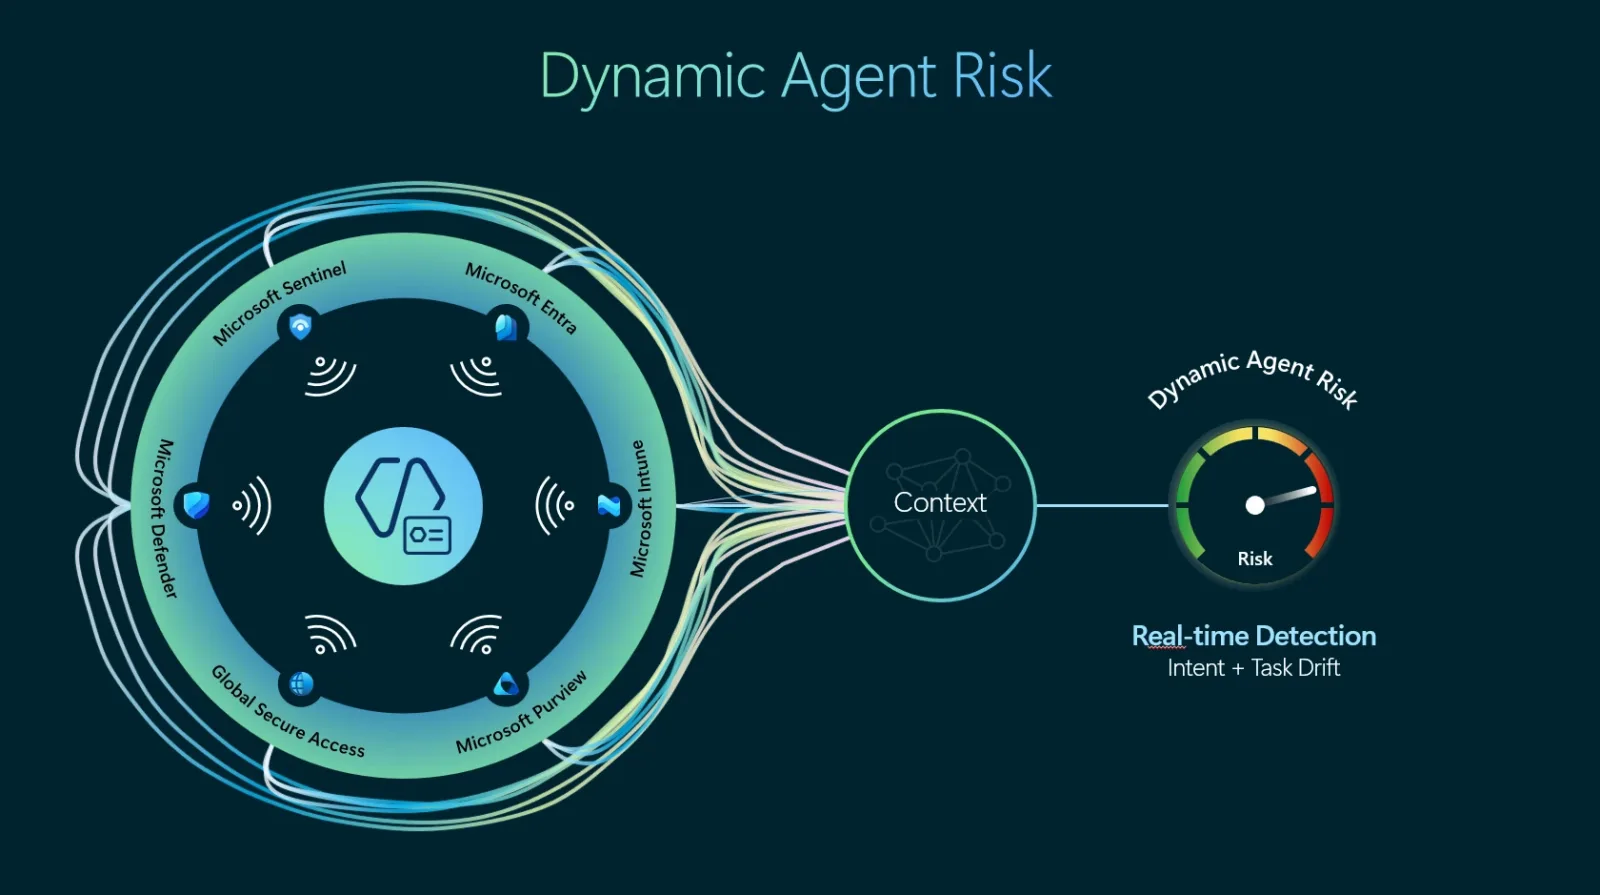
| Dynamic Agent Risk | 綜合身分、資料、端點、雲端、網路、執行期與代理自身行為等訊號評風險 |
| Dynamic Conditional Access for agents | 依風險與情境動態調整代理可做的事 |
| 統一登錄 | Perception 與 Microsoft Agent 365 共享訊號、脈絡與統一 registry,供 IT/資安掌握代理清單 |
Nadella 的另一句被放在文章裡的重點是:最值得信任的系統,是設計成即使你最不信任模型,仍能控管它。文中也提到 M365 E7 等商業包裝;那是微軟產品線訊息,不是本文要推銷的重點。
小團隊可抄的三件事
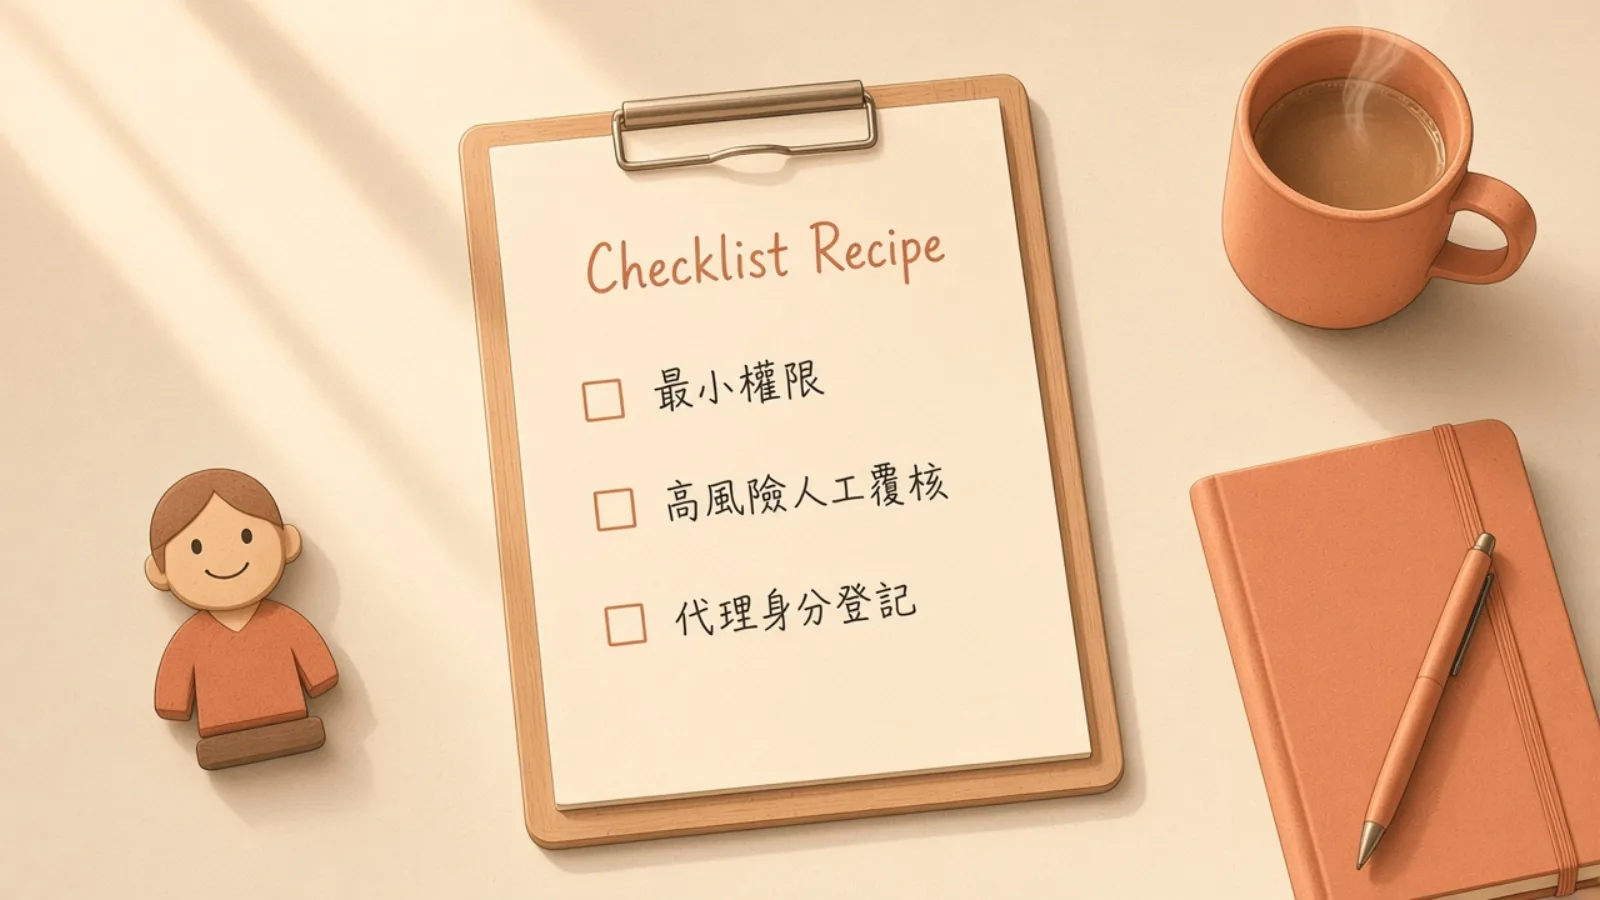
你未必買得起整套 Perception。把官方論點收成本文建議的一人公司/小團隊清單:
- 最小權限:代理預設只能讀它當下任務需要的目錄與 API;禁止「跟使用者同等」的常駐神權。
- 高風險動作要人工覆核:寄信給外部、轉帳、刪資料、改 IAM、對生產環境下指令,一律停下來等人點頭。
- 代理身分登記:用簡單表(名稱、擁有者、模型供應商、可呼叫工具、密鑰存放處、最後審查日)當你的「agent registry」;沒登記的代理不准碰生產。
再加一條實務:監控系統盡量不要跟模型供應商同一家說了算。TechCrunch 也點出「監理者應獨立於被監理者」的邏輯;小團隊可用日誌、獨立的政策引擎或人工抽查代替昂貴套件。
本文建議:先假設前沿模型會犯錯、會越權,再決定它能不能碰你的客戶資料。信任模型供應商的保證,不能代替你自己保留拔插頭的權力。