代理人若還拿著舊的工具結構,新工具不會被發現,呼叫也可能用錯參數。AWS 機器學習部落格在 2026 年 11 月 11 日寫了一套做法:伺服器一更新,就把 Agent Registry 裡對應的舊紀錄補上新的工具清單,同時留在原有的核准流程裡。
Agent Registry 是 Amazon Bedrock AgentCore 裡已有的能力。這篇是教學,不是當天新上線的目錄產品。原文沒有測過費用,也沒有寫省下多少時間。香港區域能不能部署,文章沒有寫。本文不把它說成全球都能照做。
工具改了目錄還是舊的
上圖是這篇教學的官方題圖。工程師在 MCP 伺服器加上工具之後,目錄若仍停在上週的結構,使用目錄的人會錯過新能力,或用舊結構去呼叫。人一多,目錄就不再被信任。
教學用 CloudTrail、EventBridge 和 Lambda 把這段補上。深入的程式留在原文和官方範例。下面只講單帳號時要先理解的界限。
單帳號省掉跨帳轉送
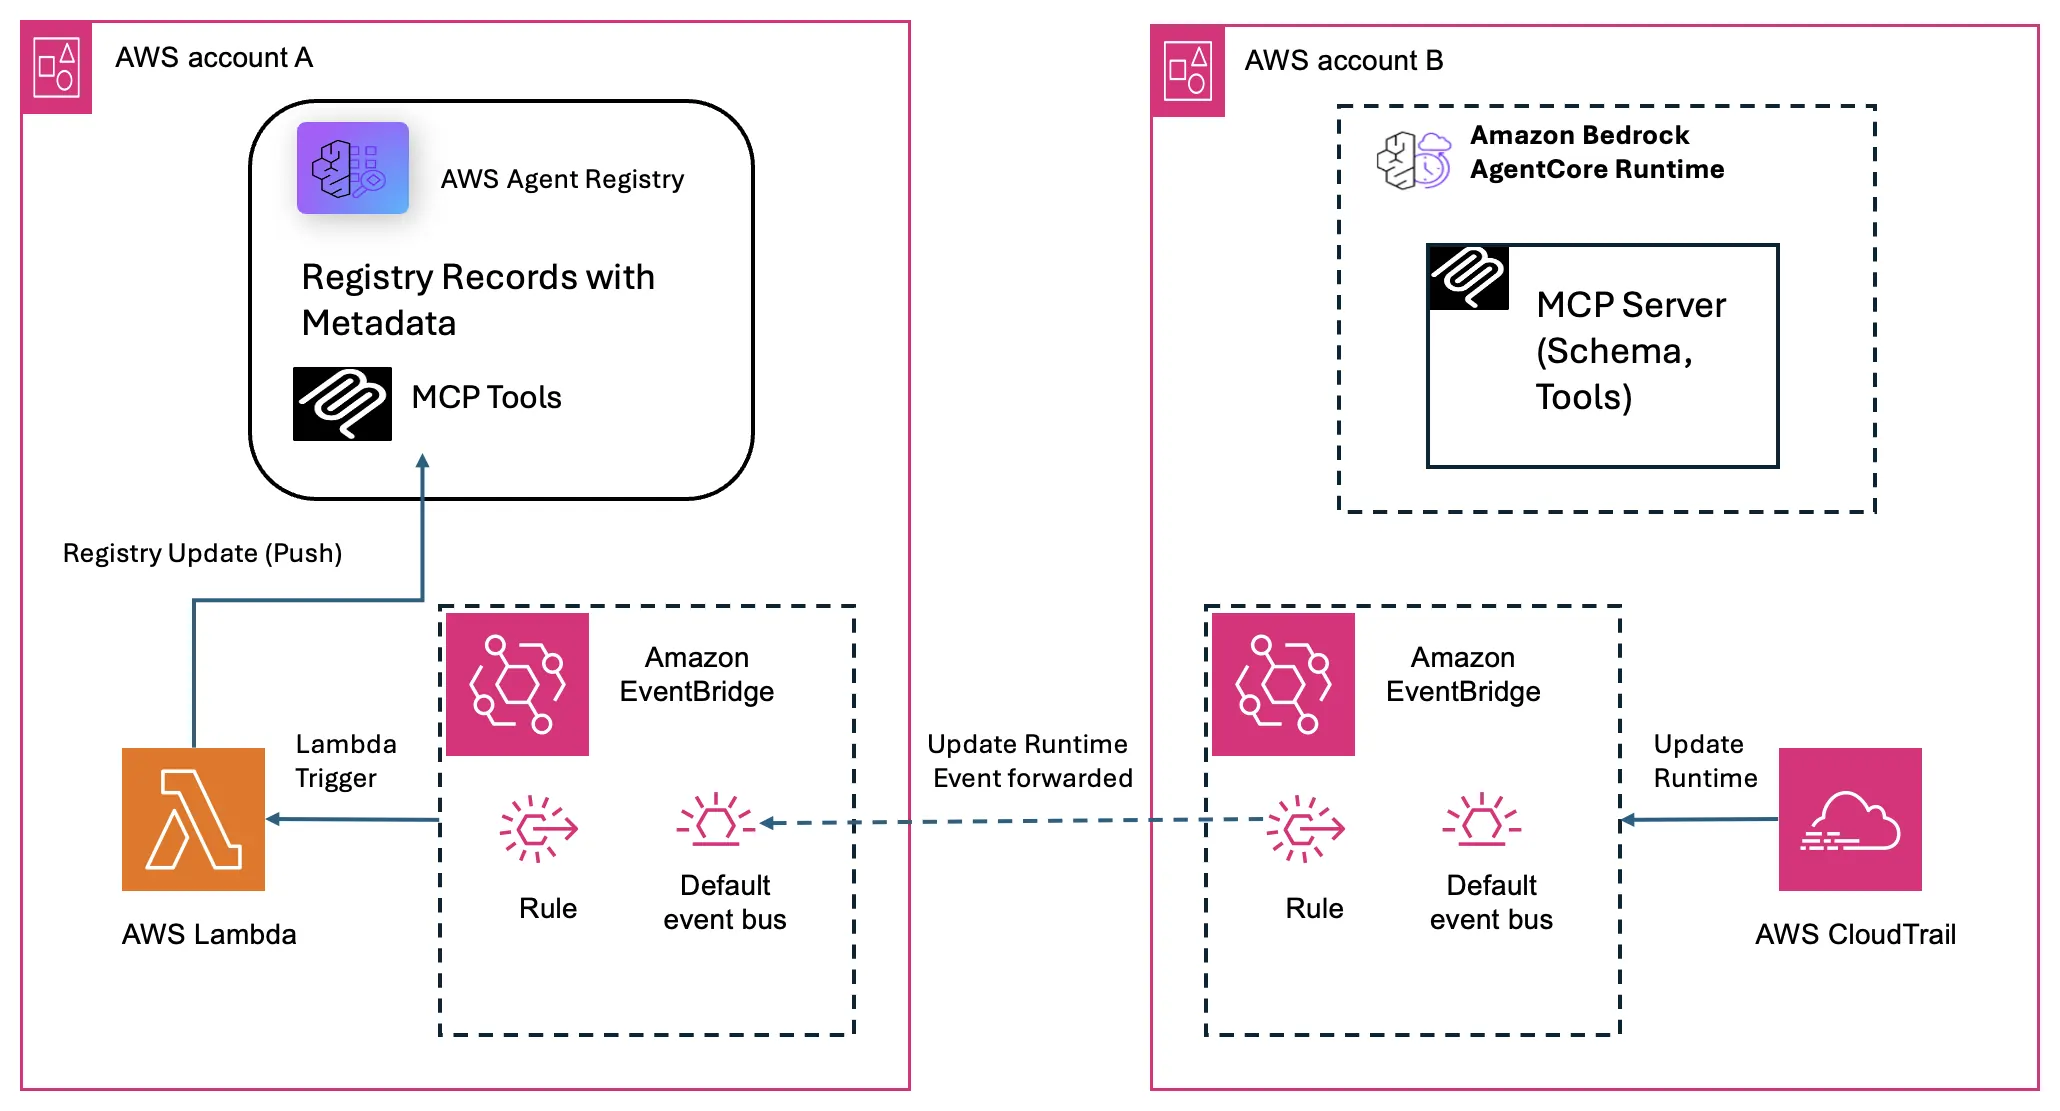
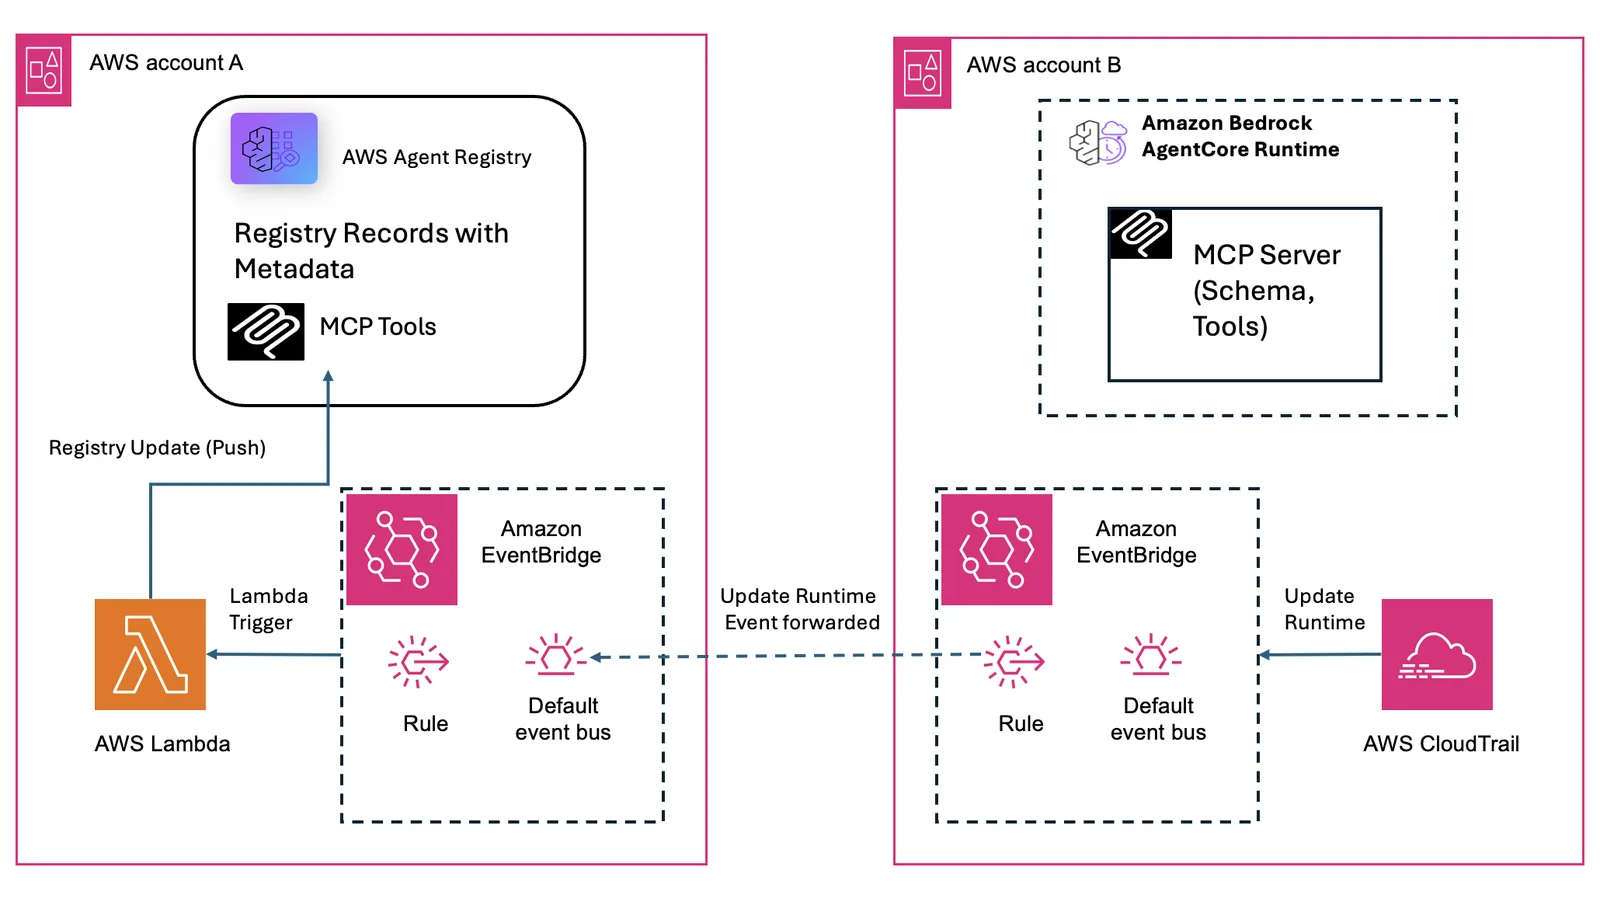
官方圖畫的是兩個帳號。帳號 B 的 CloudTrail 捕捉 UpdateAgentRuntime,EventBridge 把事件轉到帳號 A。帳號 A 的 Lambda 用事件裡的 runtime ARN 組出 MCP 網址,經 AgentCore Identity 換得 OAuth token,再對伺服器呼叫 initialize 和 tools/list。工具清單有差,才更新對得上的那筆 Agent Registry 紀錄。
單帳號時,目錄、Lambda、EventBridge 規則和 MCP 伺服器都在同一個帳號。跨帳號轉送可以省掉,事件留在該帳號自己的匯流排。圖上的兩個框是跨帳號版本,不是單帳號的必備條件。
| 界限 | 這份教學實際保證的事 |
|---|---|
| 事件送達 | CloudTrail 管理事件大約 5 至 15 分鐘才到 |
| 寫入之後 | 紀錄回到草稿,消費者仍看上一筆已核准版本 |
| 新的伺服器 | 只更新對得上的舊紀錄,不會自動註冊 |
| 零個工具 | 冷啟動回傳空清單時,範例目前不重試 |
開始之前,原文要求這幾樣已經就緒:一個已經核准的紀錄、跑在 AgentCore runtime 上的 MCP 伺服器、對應的 IAM,以及 OAuth 提供者。Lambda 只更新對得上的舊紀錄。沒有相符紀錄就略過,不會自動登記一台新的伺服器。
換 token 的是 AgentCore Identity。Lambda 環境變數放的是提供者名稱、範圍和工作負載身分的名字。原文要求不要把 client secret 放進環境變數。IAM、OAuth 和工作負載身分都還在。整套系統仍有憑證,長期密鑰也沒有因此全部消失。
五至十五分鐘才送到
CloudTrail 管理事件的送達,官方寫大約 5 至 15 分鐘。改完伺服器之後,目錄不會在下一秒更新。
更新後回到草稿待批
紀錄要經過草稿、待核准,才到已核准。只有已核准的版本會出現在搜尋、目錄和 registry 的 MCP 端點。Lambda 寫入新工具後,紀錄回到草稿。消費者繼續看到上一筆已核准的內容。curator 或管理員核准之後,新的工具清單才會被發現。自動更新不會跳過這道審核,也不會把新工具直接公開。
冷啟動零工具不重試
伺服器若還在冷啟動、回傳零個工具,這份範例目前不會重試。原文把退避,以及工具數為零時不要覆寫,放在以後可以加的改進。現在的範例還沒有完整的重試或容錯。
部署有費用用完要清
試跑會用到 Lambda、EventBridge、CloudTrail 和身分相關服務,這些都可能計費。原文沒有給出金額或省下的時間。試完請刪掉函式、規則、工作負載身分和只為測試建立的紀錄。完整清理步驟在原文。