本機 Gemma 防詐模型
Google DeepMind 在 2026 年 10 月 14 日 公布與新加坡政府科技局(GovTech Singapore)的合作:雙方微調一款以隱私為前提、可在裝置上運作的詐騙偵測模型,屬於 DeepMind 與新加坡政府 National AI Partnership 的一環。
官方寫道:投資詐騙、假工作機會、冒充公職人員等手法,佔新加坡逾半數的舉報犯罪,且自 2019 年以來損失逾 40 億新元(S$4 billion)。同時,詐騙已從單純釣魚轉向複雜的社交工程——先用可信對話操弄受害者,再要錢;此類手法官方稱已佔全部損失的最高約 80%。
與「把聊天記錄丟上雲端掃描」不同,這次強調的是:在手機或應用內、於裝置端分析對話模式,在金錢或憑證外洩前先示警;官方亦寫明,部署後新加坡政府與 Google 皆無法經由此部署讀取使用者對話。
微調原因與治理框架
1. 為什麼要微調 Gemma,而不是用通用模型
官方指出:通用模型常抓不住在地欺瞞手法。因此他們以 Google 的輕量 Gemma 為基礎,用在地詐騙對話微調——涵蓋冒充公共機構、銀行、在地人物,以及當季區域熱門騙術——讓模型在市民安裝的應用裡,較能分辨「平常聊天」與「真正的操弄」。
2. 兩階段管線:省電先篩、再做上下文確認
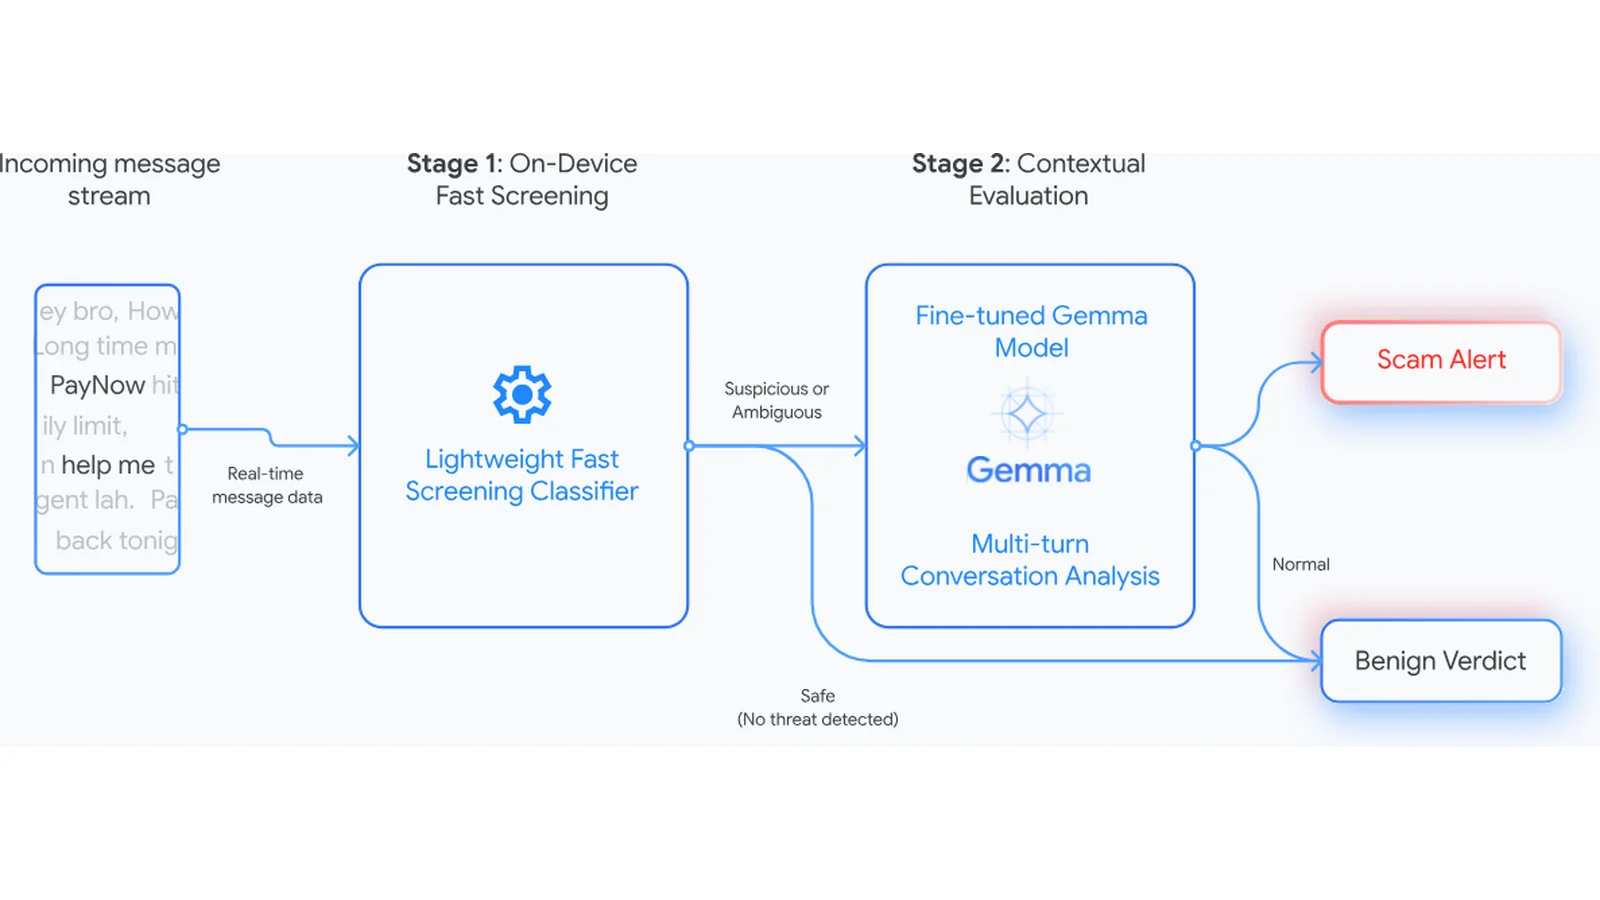
在現代智慧型手機上跑複雜分類器並不容易,電池效率是關鍵。官方採兩階段流程:
| 階段 | 做什麼 | 目的 |
|---|---|---|
| Stage 1 | 輕量分類器掃描進來的訊息 | 低耗電,先抓可疑對象 |
| Stage 2 | 以微調後的 Gemma 看更大段對話上下文 | 確認威脅或排除誤報 |
偵測到操弄性對話模式時,會在使用者裝置上即時警告,建議先停一下,再決定是否分享敏感資料或匯款。
3. 治理:主權沙盒、不用市民個資、壓力測試
此合作於 Singapore International Cyber Week(SICW 2026) 發表。官方列出開發期間的嚴格治理:
- Sovereign Sandbox:微調在 GovTech Singapore 管理維護的 GCP 環境進行,訓練資料與外部隔離。
- No Citizen Data:訓練嚴格排除私人或可識別個資,改用詐騙通報與情報來源衍生的匿名化資料集。
- Stress-Testing:以合成對話與在地語料測試,覆蓋多元詐騙類型與不斷演變的冒充手法。
4. 同意與上線方式
模型在應用內的推出將分階段,並與新加坡政府共同開發。官方寫道:部署後,模型僅能在使用者同意、且符合該應用使用條款的前提下,存取裝置上的對話。因為模型完全在裝置上執行,對話內容不會經此部署交給政府或 Google。
GovTech Singapore Trust and Safety 總監 Mark Chen 表示:打擊詐騙不應犧牲個人隱私;與 DeepMind 合作是把進階 AI 防護直接放上市民裝置,以便即時抓住高度針對性的在地詐騙,同時讓私人通訊保持私密。
分階段推出需整合
- 現在:這是政府與模型商的合作發表與技術說明,不是已經對全球開放下載的「自己裝一個防詐 App」。官方說應用內 rollout 會分階段,並與新加坡政府合作開發;後續是否擴及其他國家,文中僅寫「期待分享更多,以及探索部署到其他國家的可能」。
- 適合關注誰:在意聊天隱私、不希望把對話送上雲端掃描的個人與中小企;以及正在評估「端對端加密訊息平台如何兼顧防護」的產品/資安團隊——官方把此案定位為這類平台的參考模式。
- 對香港讀者:香港同樣常見投資、假招聘、冒充官員或銀行的對話詐騙。這篇文章的重點不是「明天就能在香港商店下載同一款模型」,而是本機、需同意、內容不上雲這條技術路線已被官方示範可行。
- 實際取用前請記住:能否用到,取決於之後哪些應用整合、以及該應用的同意與條款;請以 DeepMind 原文與新加坡官方後續公告為準。
本機隱私與在地化
對香港一人公司與中小企,這次比較值得記的不是又一個雲端聊天功能,而是:
- 「背景防護、偶爾檢查」比「把對話丟上雲」更貼近隱私需求:模型在裝置上跑,可疑時才跳出警告——你不用整天盯著掃描報告,也不必為了防詐而交出完整聊天紀錄。這和「背景自動化、偶爾看結果」是同一條產品思路。
- 在地語境很重要:官方坦言通用模型難抓在地騙術,因此用在地詐騙對話微調。若你服務香港/粵語或繁中客戶,任何防詐或客服助手都該問:訓練與評估有沒有覆蓋你市場的說法與騙術,而不是只靠英文通用基準。
- 同意與治理是產品的一部分:分階段上線、使用者同意、主權沙盒、不用市民個資——這些不是附錄,而是官方敢主張「政府和 Google 都讀不到對話」的前提。你若要做類似的本機助手(客服草稿、合約摘要、內部訊息分類),同樣該先想清楚資料邊界與同意流程。
- 先選一個「敏感、又重複」的場景試想:例如客戶私訊裡的匯款指示、假冒銀行的連結、或同事轉來的「緊急投資」。問自己:這件事能不能用本機輕量模型 + 明確同意處理,而不是一律送雲端?DeepMind 與新加坡的案例,給的是方向與治理樣板,不是現成香港 App。
若你已經在用本機或私有化的 AI 代理處理內部資料,下一步可以很務實:把「防詐/敏感操作提示」列進代理的檢查清單(例如匯款前多一步確認、冒充機構關鍵字升級警示),並確保對話或檔案預設不出機——這比等待某個國家級模型上架,更能立刻降低風險。