
哪些版本、在哪裡出事
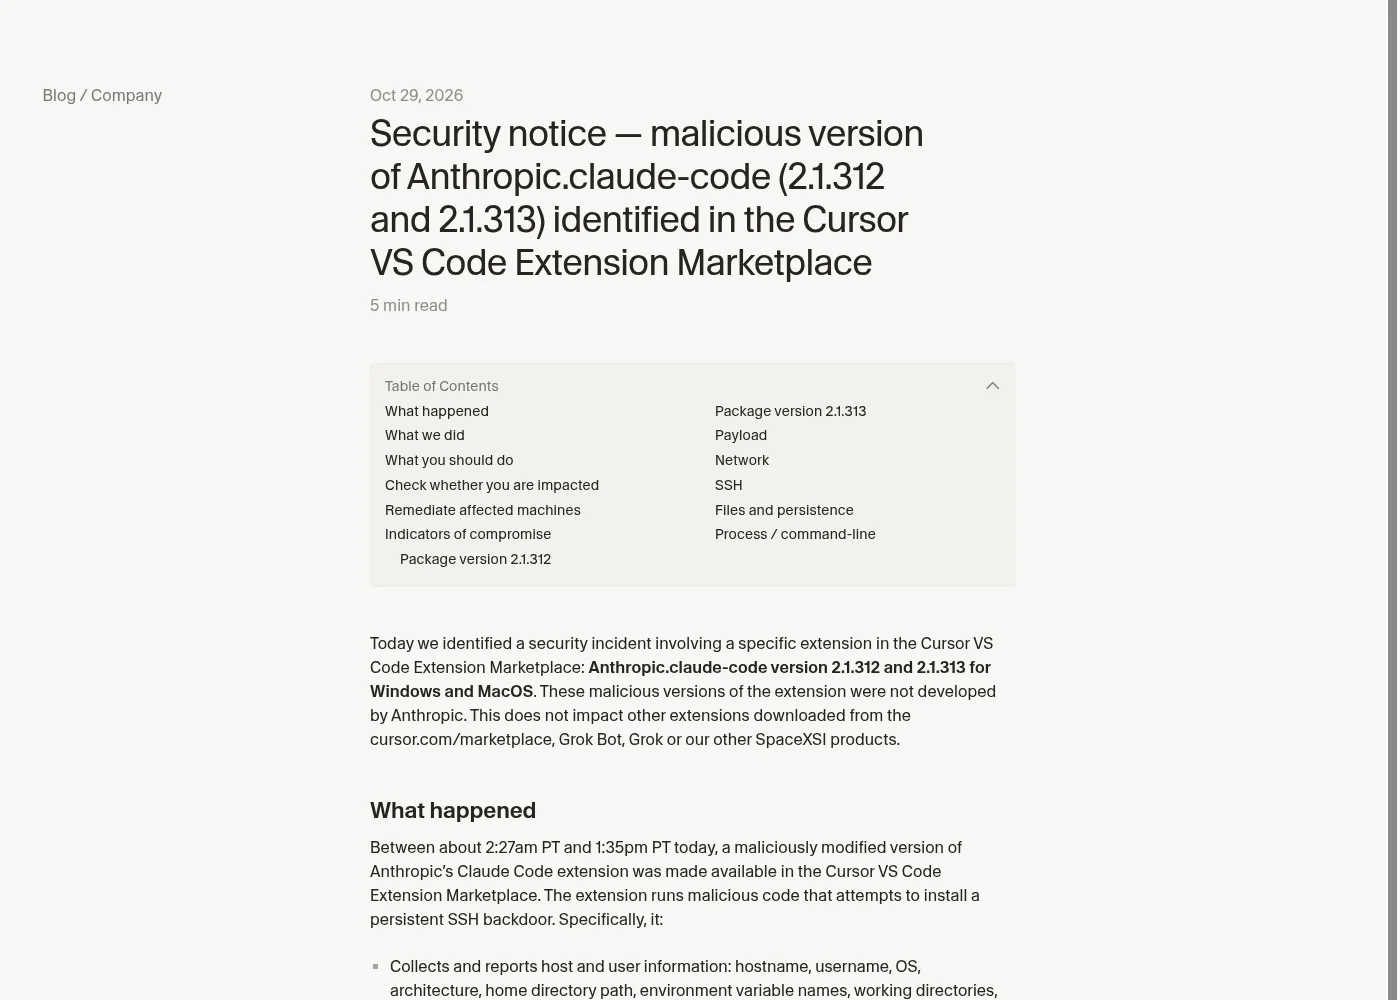
2026 年 10 月 29 日,Cursor 在自家的 Cursor VS Code Extension Marketplace 發現被竄改的 Anthropic.claude-code 擴充。
【事實|Cursor 安全公告】
- 受影響:2.1.312 與 2.1.313,macOS 與 Windows 版(10-30 修訂後的公告列出兩個版本;首版公告只寫 2.1.313)
- 時間窗:太平洋時間 10-29 約 2:27am 至 1:35pm(台灣時間約 10-29 17:27 至 10-30 04:35)
- 只限從 Cursor 市集安裝或更新的使用者;Cursor 表示其他擴充未被竄改
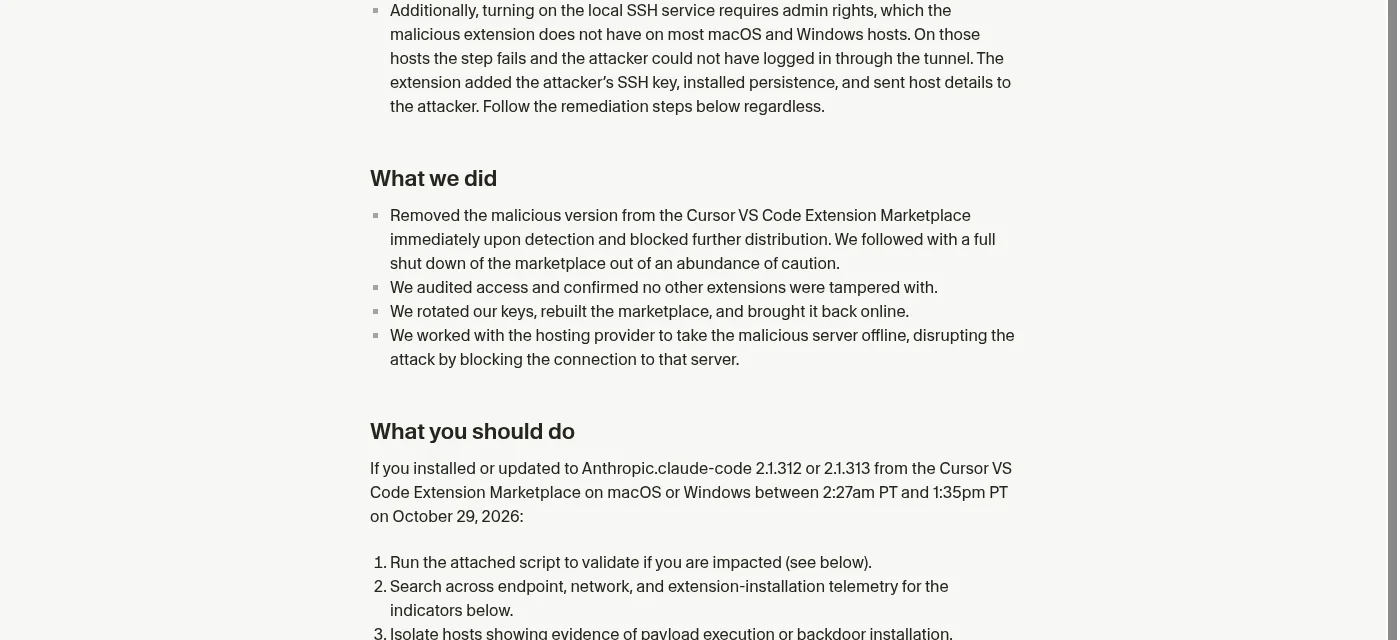
- Cursor 已下架、一度整個關閉市集、輪換金鑰後重建上線,並與雲端供應商合作讓攻擊者伺服器下線
注意:2.1.312 同時也是 Anthropic 在官方管道發佈過的正常版本號,只看版本號不足以判斷是否中招,要依公告的檢查方式確認。
後門做了什麼(不含操作細節)
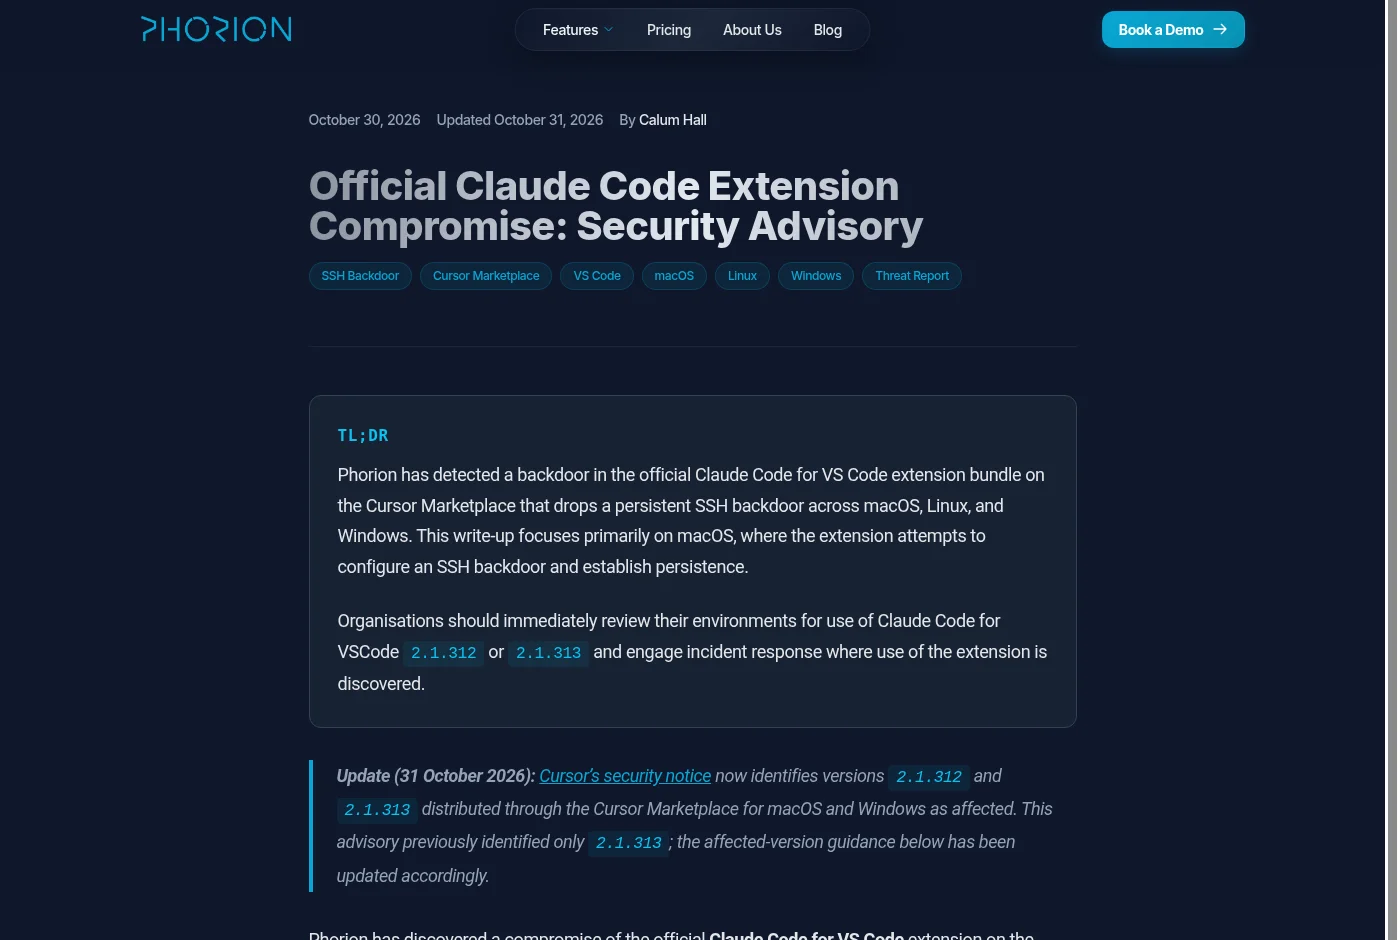
依 Cursor 公告與 Phorion 分析,惡意程式碼在擴充載入時執行,概括來說會:
- 回傳主機與使用者資訊(主機名稱、使用者名稱、系統、Git email、公開 IP,以及環境變數的名稱,而非數值)
- 在 SSH 授權金鑰加入攻擊者的公鑰(標記為
svc-telemetry),並嘗試開啟反向 SSH 通道 - 建立持久化,讓通道在背景重試
Cursor 指出,由於惡意程式本身的錯誤,加上開啟本機 SSH 服務需要管理員權限,多數 macOS 與 Windows 主機上通道這一步會失敗;但金鑰、持久化與資訊回傳仍可能已發生,所以無論如何都要照步驟處理。攻擊者伺服器目前已下線。
本文刻意不重述技術細節。影響人數方面,各方說法在修訂後並不一致,本文不作推估。
你該怎麼檢查與處理
如果你在上述時間窗,於 macOS 或 Windows 透過 Cursor 市集安裝或更新過 Claude Code 擴充:
- 依 Cursor 公告提供的指令或腳本,檢查是否有
svc-telemetry金鑰 - 有跡象就先隔離該台機器,交給公司資安或 IT 做事件處理
- 只卸載擴充不夠:需移除未授權金鑰、持久化項目與背景程序,並評估是否重灌
- 從另一台可信的電腦輪換該機器可接觸到的密碼、token 與工作階段
企業用戶可依公告的入侵指標(IoC)在端點與網路紀錄中比對。
Anthropic 與 Cursor 怎麼說
- Cursor:已發正式安全公告(10-29 發佈、10-30 修訂),說明這些惡意版本並非 Anthropic 開發。截至撰文,公告未說明惡意版本如何進入市集。
- Anthropic:截至撰文,未找到 Anthropic 部落格或新聞室的正式公告;其技術人員 Felix Rieseberg 在 X 與 Hacker News 公開表示,這不是 Anthropic 系統或員工電腦遭入侵,而是有人利用 Cursor 市集的存取權發佈竄改版本,官方管道的版本不受影響。另一名員工表示,下一版刻意編為 2.1.314 以便區分。
教訓很直接:AI 編程工具權限高,擴充來源與更新管道本身就是攻擊面。團隊應盤點開發機上的擴充,並對異常的 SSH 金鑰與背景程序設監控。