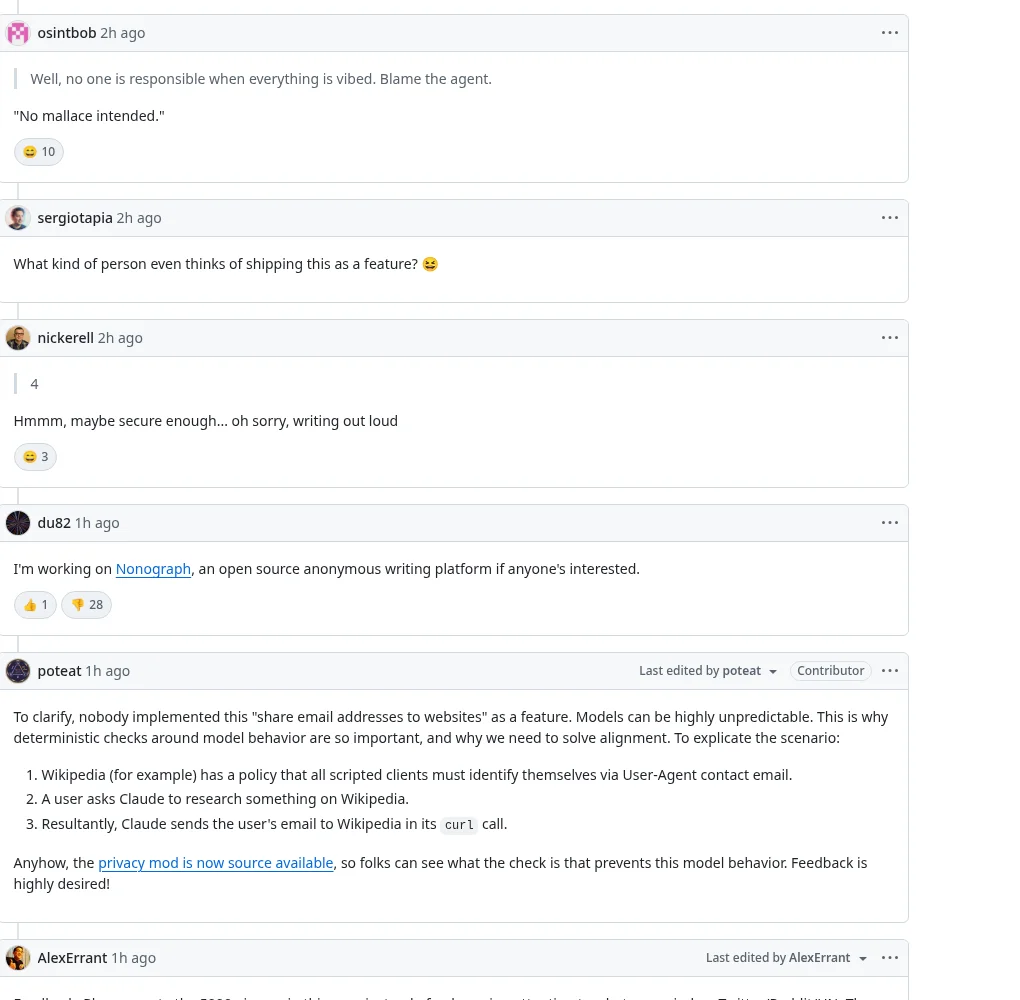
使用者回報仍 open
2026 年 11 月 5 日,GitHub anthropics/claude-code 出現 issue #107757(標題:Privacy violation in User-Agent header),狀態至本文撰寫時仍為 open。HN 等社群討論熱度高,但這是使用者/社群 bug 回報,不是 Anthropic 正式產品公告。
回報者寫:Claude Code 在進行 web 搜尋時,請求的 User-Agent 含其 email,未經同意把信箱暴露給第三方網站,隨後垃圾與詐騙信暴增。環境例:darwin、Version 2.1.318。
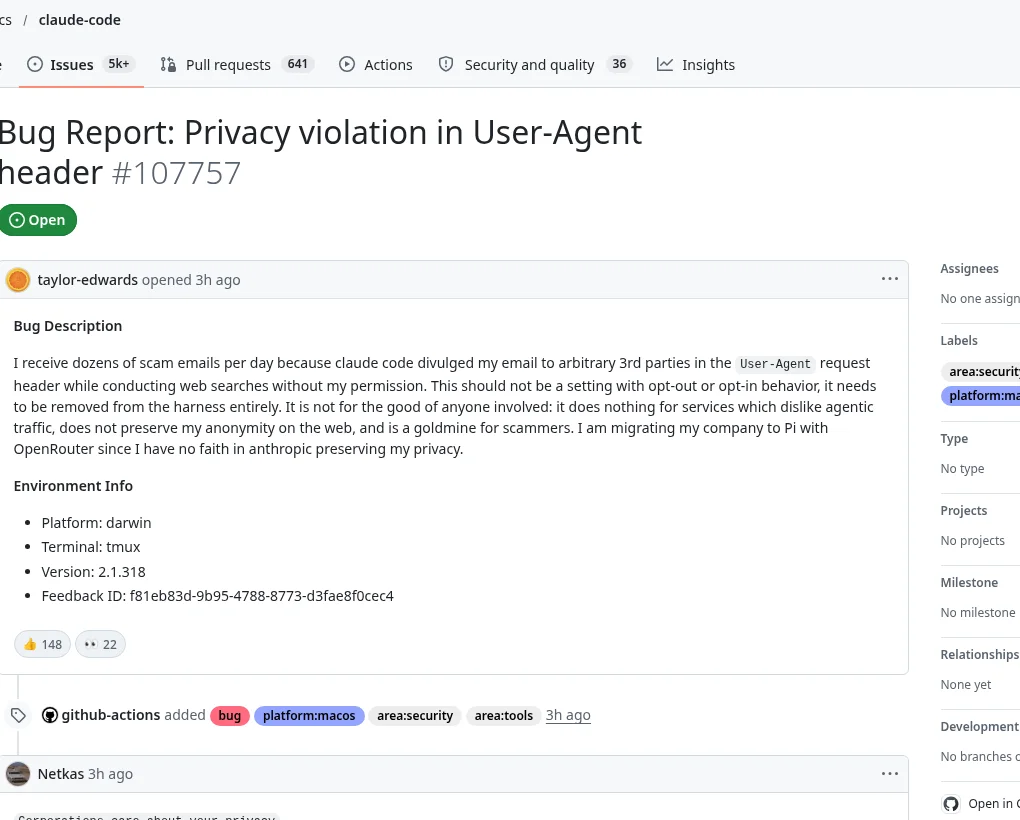
問題被說成 UA 帶 email
【事實|issue 原文】 回報重點是:Web 搜尋/抓頁時的 HTTP User-Agent 夾帶信箱。作者主張這不該做成可選設定,而應從 harness 拿掉。
討論串中有人補充情境(非官方定論):例如某些站要求腳本客戶在 UA 留聯絡信箱,模型在代查時把使用者信箱寫進去。是否影響所有版本與所有工具路徑,issue 本身並未下結論;本文也不斷言。
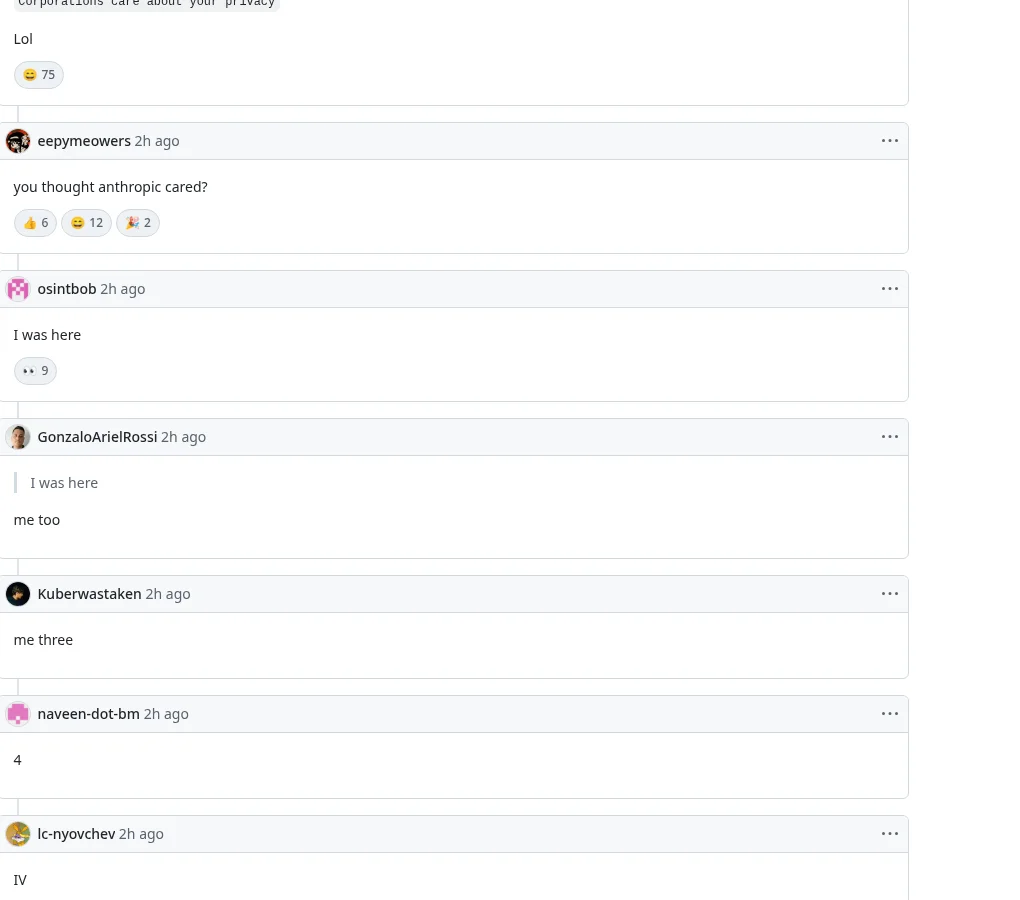
討論串提到隱私 mod
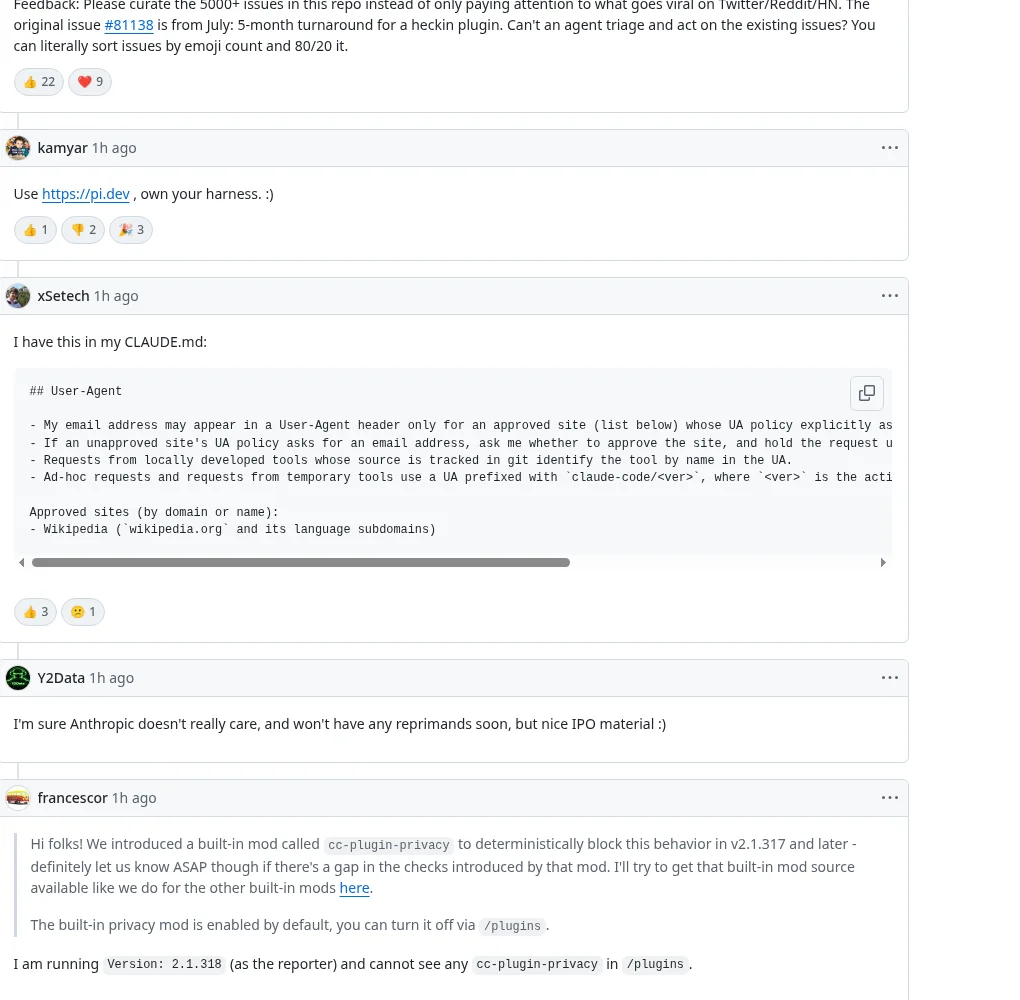
issue 留言中,有帳號宣稱自 v2.1.317 起內建 cc-plugin-privacy、預設開啟,可用 /plugins 關閉;並稱行為來自模型不可預期,而非刻意「把信箱當功能上架」。
同串亦有 2.1.318 使用者說在 /plugins 看不到該 mod。因此目前只能標:仍有爭議/issue 仍 open,修復是否完整以官方後續更新與你本機驗證為準。
實務上可先做的檢查
在官方明確修好並關閉 issue 前,可考慮:
- 暫時少用會對外發 HTTP 的 Web 搜尋/抓頁工具,或先在受控環境觀察請求標頭
- 核對 Claude Code 版本與
/plugins是否出現隱私相關模組 - 追蹤 #107757 狀態,不要只靠社群轉述
- 若信箱已曝露,提高對陌生郵件的警覺(釣魚/詐騙)
這則屬風險意識/操作提醒,不是「已證實全版本必中」的安全通告。