
已修復:OpenAI 10/26 修好、評為 P1
先講結論:OpenAI 已在 2026 年 10 月 26 日修復此漏洞,並將其評為 P1(最初分級為 P2,重現後上調),研究團隊共獲 5,000 美元漏洞獎金。一般使用者不需要額外動作。
研究來自資安公司 Parameter(作者 Mukul Goyal,10-28 發表)。他們發現:攻擊者只要發佈一則 ChatGPT 公開分享對話,受害者開啟連結後,攻擊者的 JavaScript 就能以 chatgpt.com 身分、在受害者登入狀態下執行。
一張圖表加一個預覽,串成漏洞
依研究者公開的說明,整條鏈的關鍵是兩個看似無害的功能湊在一起:
- 互動圖表:對話裡的圖表會載入數學函式庫 MathLive,它在主頁面裝了一個接收跨視窗訊息(postMessage)的監聽器
- HTML Preview:ChatGPT 把 HTML 程式碼放在隔離的沙箱網域執行,沙箱本身有效
問題在於 MathLive 的監聽器不檢查訊息來自誰,而且允許訊息帶入 HTML。沙箱裡的 Preview 因此能請主頁面替它插入內容,再借道 ChatGPT 內容安全政策(CSP)允許的 YouTube 端點繞過限制,最後取得在主頁面執行程式碼的能力。研究者也強調,YouTube 那一步只是繞過 CSP 的手段,根本原因是訊息來源未驗證。
開啟連結就中招,能讀私人對話
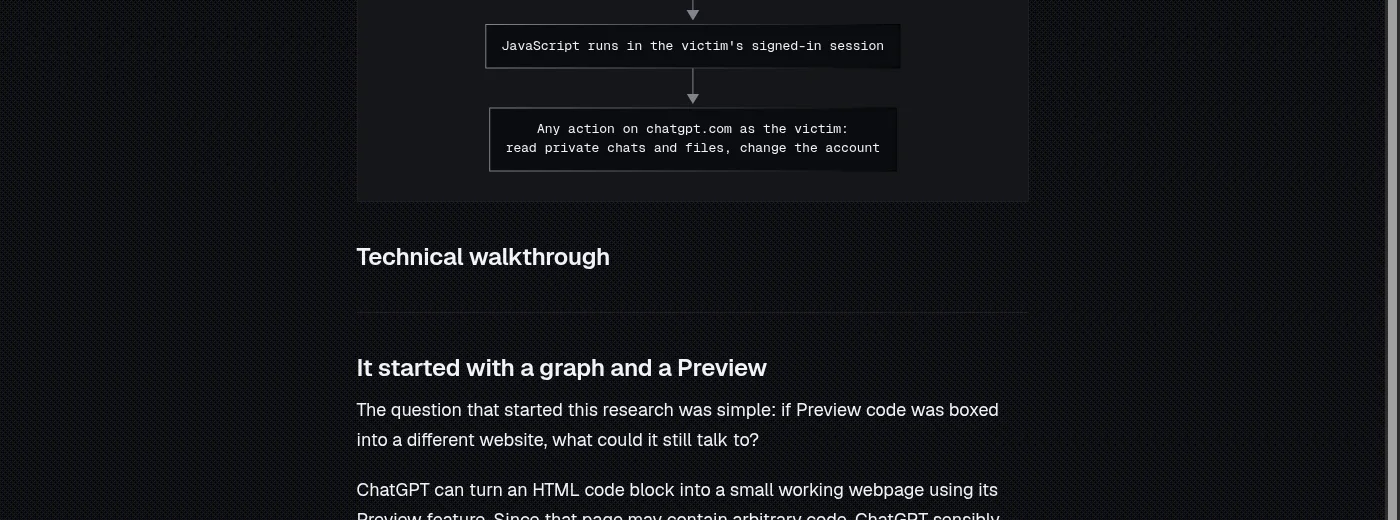
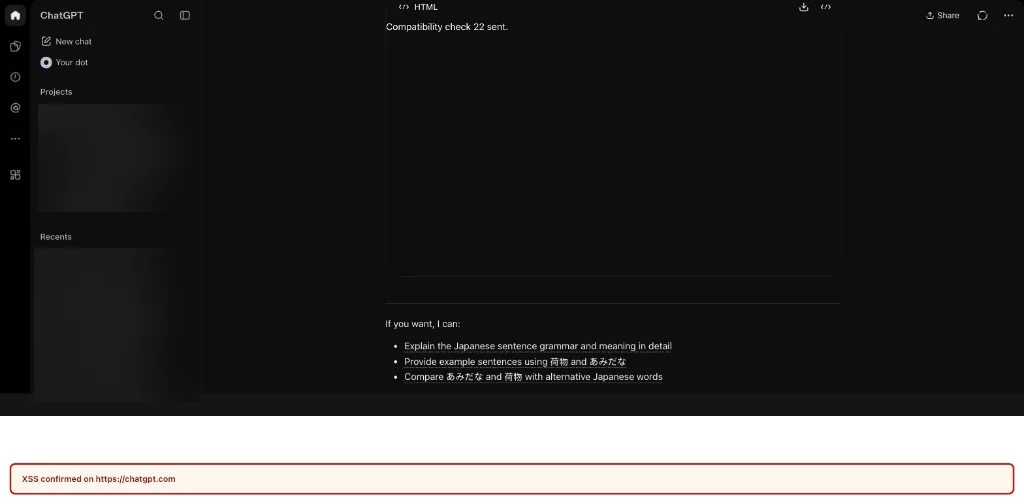
研究者證實:
- 受害者不需安裝 App、加入專案或貼任何程式碼;最順的版本中,開啟分享連結就是唯一動作
- 程式碼可列出受害者的對話清單、讀取從未分享過的私人對話,並把資料送到外部伺服器
- 由於是以已登入的網頁身分執行,理論上可做到前端能做的任何帳號操作
研究者在驗證時刻意只送出一小段資料。
時間軸與開發者教訓
| 日期(2026) | 事件 |
|---|---|
| 10-13 | 確認 MathLive 訊息轉 HTML 的路徑 |
| 10-18 | 向 OpenAI 漏洞獎勵計畫回報 |
| 10-21 | OpenAI 重現,分級由 P2 升為 P1 |
| 10-22 至 10-23 | 兩個網頁前端陸續修補,CSP 調整擋下部分攻擊鏈 |
| 10-26 | OpenAI 確認兩個前端都已修好,結案並發放獎金 |
研究者整理的防禦重點:接收 postMessage 時要同時驗證來源網址與視窗;跨視窗設定不應帶原始 HTML;可被不受信任內容影響的動態文件要維持沙箱;CSP 只能當最後一道防線。